Rapport d'analyse
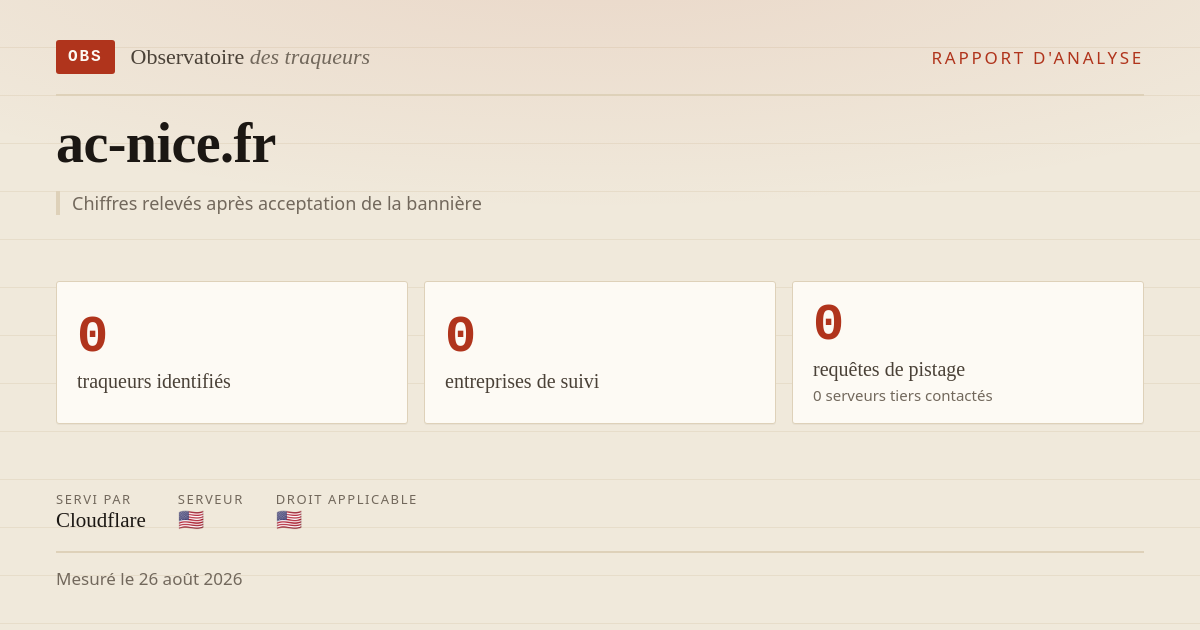
 ac-nice.fr
Accueil du site de l'académie de Nice | Académie de Nice
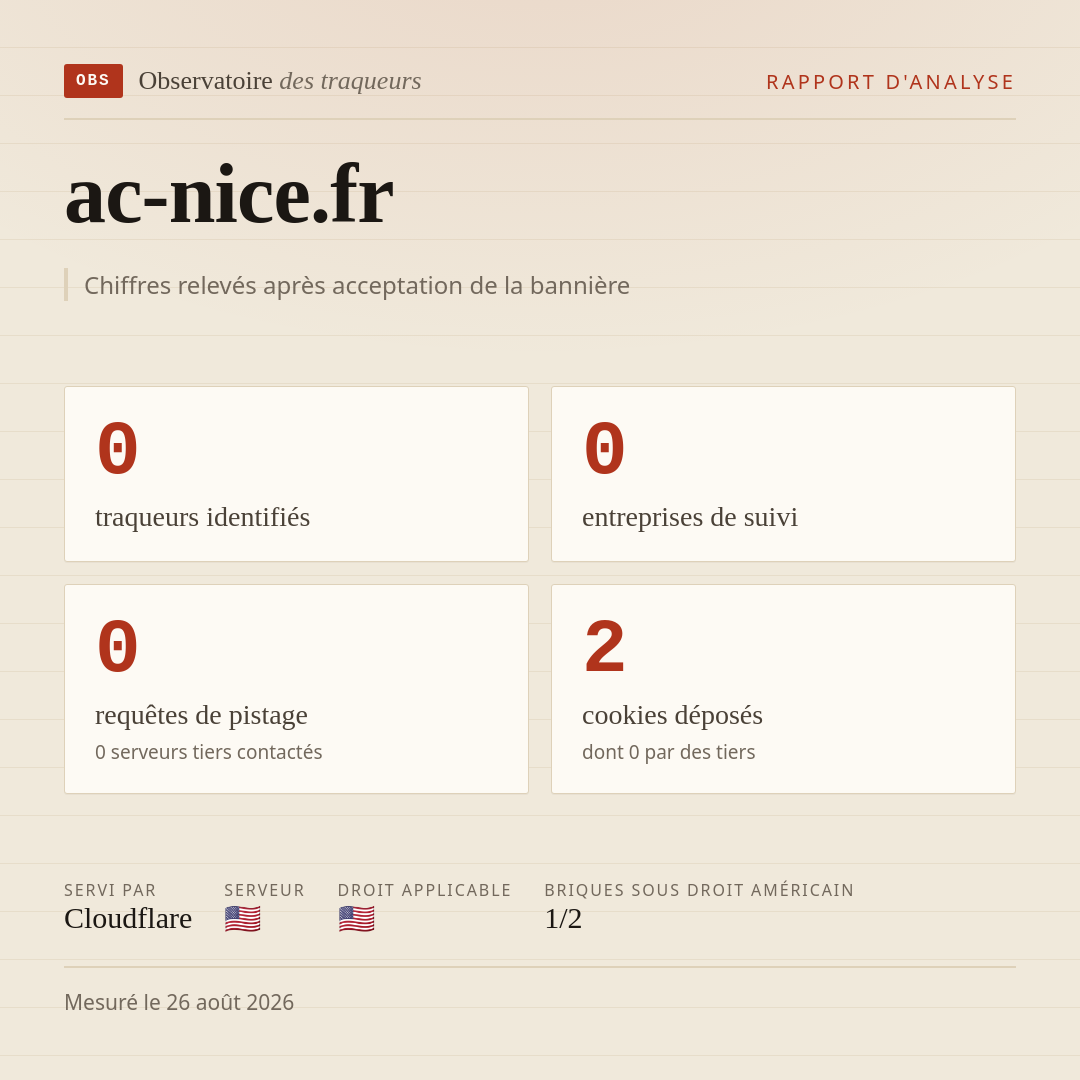
En parcourant les 3 pages analysées, votre navigateur a contacté 1 serveur. détail
2 cookies ont été déposés sur votre machine, une fois la bannière acceptée. détail
Ces échanges ont atteint des machines situées dans 1 pays. détail
L’ensemble représente 1,3 Mo téléchargés. détail
Ces chiffres décrivent une visite, à une date, depuis une machine, avec un profil de navigateur donné. Ils décrivent ce qui s’est passé — pas si c’est légal, ni si c’est bien ou mal.
Ces chiffres décrivent la page après acceptation de la bannière
aucune identifiée
aucun pays connu
Partagerimage 1080 × 1080
Les chiffres de cette page, sur une image publiable. Elle n’ajoute aucune mesure et n'en retire aucune ; elle est régénérée depuis ce rapport, donc elle suit ce que dit la page.
Conditions de la mesure3 page(s) · 17.1 s · 1 autre(s) date(s)
Pages analysées
- / page d'entrée
- /contacter
- /dsden06
Les liens internes sont tirés au hasard par le collecteur : deux scans d'un même site ne couvrent pas les mêmes pages, et une page d'accueil seule sous-estime presque toujours ce qu'un article charge.
Bases de référence : TrackerDB 1.0.945, géolocalisation du 2026-06-17, collecteur Blacklight 3.11.0 (analyse v11). Elles évoluent en continu : deux scans produits avec des versions différentes ne se comparent qu'avec cette réserve.
Autres scans de ce site
- comparer avec le — 0 requêtes, 3 page(s) voir
Aucun traqueur identifié sur cette page.
Techniques de surveillance aucune détectée
Aucune technique d'empreinte, d'enregistrement de session ou de captation de saisie détectée.
Détection par instrumentation du navigateur : un script qui attend une interaction pour se déclencher peut passer inaperçu.
Non listées : 3 écoute(s) posée(s) par les scripts du site — c'est le fonctionnement ordinaire d'une page.
Ce que les pixels envoient aucun événement
Aucun événement de pixel Meta, TikTok, X ou Google Analytics capté.
Identifiants de mesure aucun relevé
Aucun identifiant de mesure relevé dans les requêtes de cette page.
Sous-domaines qui mènent ailleurs aucun masquage · 1 alias
| Sous-domaine | Renvoie vers | Qui |
|---|---|---|
| www.ac-nice.fr | www.ac-nice.fr.cdn.cloudflare.net | usage courant (CDN, hébergeur…) |
Un alias n'est pas une faute : renvoyer son www vers un CDN est
la façon normale de servir un site. Seul un alias vers un domaine de
collecte est signalé comme masquage ; un domaine inconnu de notre
catalogue et de TrackerDB est montré sans être qualifié.
Où sont les serveurs contactés
Le pays est celui du point de présence qui a répondu — souvent un nœud de CDN —, pas du siège de l'entreprise : la juridiction se lit sur le tableau des entreprises ci-dessus. 1 domaine(s) sur 1 sont géolocalisés sur l'adresse réellement contactée ; les autres par une résolution DNS faite après le scan.
| 🇺🇸 États-Unis | 1 |
| Cloudflare | 1 |
Chaque domaine contacté
Détail par domaine contacté1 domaine(s) · 0 tiers
| Domaine | Partie | Rôle | Pays | Hébergeur |
|---|---|---|---|---|
| propre | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée |
La page n'a chargé aucune ressource depuis un domaine tiers.
Bocal relevé après acceptation de la bannière (tarteaucitron deny) : c'est ce que reçoit un visiteur qui accepte.
Treize mois est la durée que la CNIL recommande de ne pas dépasser pour les
traceurs de mesure d'audience : un dépassement est signalé comme un fait.
Le plus durable est cf_clearance (www.ac-nice.fr) :
12 mois, soit jusqu'au .
Détail cookie par cookie2 cookie(s)
| Cookie | Domaine | Origine | Durée de vie | Attributs |
|---|---|---|---|---|
| cf_clearance | www.ac-nice.fr | propre | 12 mois | Secure HttpOnly SameSite=None |
| tarteaucitron consentement | www.ac-nice.fr | propre | 12 mois | Secure SameSite=Lax |
Un cookie de session disparaît à la fermeture du navigateur ; les autres portent une échéance, comptée ici depuis la date du scan. Un cookie propre n'est pas forcément un traceur — une session de connexion en est un aussi.
Plateforme de consentement détectée 1 plateforme(s)
| Plateforme | Cookies détectés |
|---|---|
| tarteaucitron.js | tarteaucitron |
Détecté d'après les cookies déposés : cela indique la présence d'un CMP, pas qu'une bannière était visible lors de cette visite.
| Brique | Tenue par | Droit | Ce qui cesse sans elle |
|---|---|---|---|
| Extension du domaine | Afnic | 🇫🇷 France | Le registre sert le nom : s’il le suspend, plus rien ne répond — ni le site, ni le courriel. |
| DNS | opérateur DNS non reconnu | — | Sans résolution du nom, aucune adresse ne se trouve : le site est injoignable même s’il fonctionne. |
| Hébergement |
Cloudflare
Servi par Cloudflare : c'est ce proxy inverse qui répond au visiteur. |
🇺🇸 États-Unis portée extraterritoriale | C’est la machine qui sert les pages, et qui voit passer chaque visiteur. |
| Courriel | hébergeur de courriel non reconnu | — | C’est l’entreprise qui reçoit — et peut lire — toute la correspondance de l’organisation. |
| Certificat | autorité de certification non reconnue | — | Sans certificat valide, les navigateurs refusent la connexion en HTTPS. |
| Bureau d’enregistrement | bureau d’enregistrement non reconnu (GIP RENATER) | — | C’est par lui que le nom se renouvelle et se transfère. |
Six briques, dans l'ordre de ce qu'on perdrait si elles s'arrêtaient. Le dénominateur est ce qui a pu être identifié, jamais six d'office. Une dépendance technique n'est pas une faute : ce tableau dit ce qui cesserait de fonctionner, pas ce qu'il faudrait en penser.
Hébergement du sitewww.ac-nice.fr
Derrière Cloudflare — Le domaine est servi derrière le proxy inverse de Cloudflare : l'adresse IP résolue est celle d'un point de présence anycast, pas du serveur d'origine. L'hébergeur réel du site — et le pays où les données sont effectivement stockées — restent invisibles depuis l’extérieur.
Aucun autre domaine propre ne sort du proxy : l'hébergeur d'origine n'est pas déductible depuis ce scan.
Courriel et DNS hébergeur de courriel inconnu
Enregistrements relevés 2 MX · 2 NS · 1 expéditeurs
| Type | Valeur | Prestataire |
|---|---|---|
| MX 10 | msg-a85.education.gouv.fr | — |
| MX 10 | msg-b85.education.gouv.fr | — |
| NS | cerbere1.ac-nice.fr | — |
| NS | svrs.ac-nice.fr | — |
| SPF | smtpout.ac-nice.fr | — |
Les MX reçoivent le courrier du domaine, les NS en servent le DNS, les mécanismes SPF listent les prestataires autorisés à envoyer en son nom. Un prestataire non reconnu garde sa valeur brute : c'est elle qui est vérifiable.
Certificat et nom de domaine Hellenic Academic and Research Institutions CA
L'autorité de certification est un tiers de confiance de plus : son droit s'ajoute à celui de l'hébergeur. C'est un signal, pas un reproche — la quasi-totalité du web utilise une autorité américaine gratuite. Enregistrement lu sur rdap.nic.fr (RDAP), où il est revérifiable ; le pays du titulaire n'est presque plus publié depuis le RGPD.
Poids
Octets réellement transférés (compression comprise), tous chargements de la visite confondus. Un poids élevé n'est pas une faute : il dit ce que coûte la page à charger, en données comme en énergie.
Détail par nature de ressource6 ligne(s)
| Ressource | Origine | Requêtes | Poids | Part |
|---|---|---|---|---|
| Images | propre | 32 | 699 ko | |
| Scripts | propre | 7 | 285 ko | |
| Polices | propre | 7 | 164 ko | |
| Feuilles de style | propre | 5 | 102 ko | |
| Pages HTML | propre | 4 | 26 ko | |
| Données (XHR, API) | propre | 1 | 1,5 ko |
Langue déclarée français · 1 version(s)
Le site se déclare en français (fr), d'après l'attribut lang de la page.
Versions que le site déclare publier — ce qu'il offre, et non ce qu'il nous a servi : français
C'est une déclaration, pas une lecture du texte : le rapport
répète ce que le site écrit de lui-même, y compris quand il se trompe.
Le navigateur a réclamé en-US : sur un site multilingue, c'est donc la langue servie à ce visiteur-là.
En-têtes de sécurité domaine seul transmis aux tiers
Alt-Svc)
Les tiers ne reçoivent que le domaine. C’est aussi ce que les navigateurs appliquent par défaut.
Le site ne déclare pas de Referrer-Policy : c'est le comportement que les navigateurs appliquent d'eux-mêmes depuis 2020.
| En-tête | Valeur |
|---|---|
| Protocoles annoncés (Alt-Svc) alt-svc |
h3=":443"; ma=86400 |
| Serveur déclaré server |
cloudflare |
| Interprétation des types MIME (X-Content-Type-Options) x-content-type-options |
nosniff |
| Intégration dans un cadre (X-Frame-Options) x-frame-options |
SAMEORIGIN |
| Politique de sécurité du contenu (CSP) Limite les serveurs auxquels la page a le droit de s'adresser. Une politique stricte empêche un script injecté d’exfiltrer quoi que ce soit ; son absence ne crée pas de faille à elle seule. |
absent |
| HTTPS obligatoire (HSTS) Oblige le navigateur à revenir en HTTPS pour les visites suivantes, ce qui ferme la fenêtre de la toute première requête en clair. |
absent |
| Accès aux capteurs et périphériques (Permissions-Policy) Déclare les capacités (caméra, micro, géolocalisation, capteurs) que la page et les cadres qu’elle intègre ont le droit de demander. |
absent |
Une absence n'est pas une faille : ces en-têtes réduisent les conséquences d'un défaut ailleurs, et ne changent rien à ce que la page envoie aux tiers. Relevé sur la première page du site à avoir abouti.
Fichiers publics pas d'ads.txt
Pas d'ads.txt : le site ne déclare pas de partenaire publicitaire autorisé. C'est le cas ordinaire d'un site qui n'en a pas.
Aucune mesure ici : chaque ligne nomme sa source et sa date et renvoie vers elle — c'est là, et non ici, que se conteste un signalement.
Ce site ne figure dans aucune des listes consultées.
Résolveurs DNS filtrants 0 blocage(s)
Chez un abonné dont le fournisseur d'accès ou l'employeur emploie l'un de ces résolveurs, un domaine bloqué est simplement inaccessible. C'est un fait sur l'accessibilité, pas sur le contenu — et les trois familles ne s'additionnent pas.
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| CleanBrowsing Security | 185.228.168.9 | résolu | — |
| Comodo Secure | 8.26.56.26 | sans réponse | ETIMEOUT |
| OpenDNS | 208.67.222.222 | sans réponse | EREFUSED |
| Quad9 | 9.9.9.9 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard | 94.140.14.14 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard Famille | 94.140.14.15 | résolu | — |
| CleanBrowsing Adulte | 185.228.168.10 | résolu | — |
| CleanBrowsing Famille | 185.228.168.168 | résolu | — |
| Cloudflare Famille | 1.1.1.3 | résolu | — |
| OpenDNS Famille | 208.67.222.123 | sans réponse | EREFUSED |
3 résolveur(s) n'ont pas répondu : ni blocage ni autorisation — un silence n'est pas un avis.
Flux de menaces non interrogés
Non interrogés : ces quatre API distantes annonceraient à un tiers quel site
est analysé. Éteintes par défaut, elles s'activent avec THREATS=on
et une clé par source.
Wayback Machine non interrogée
Non interrogée : envoyer l'URL à Internet Archive révèle ce site à un
tiers. Éteint par défaut, activable avec WAYBACK=on.