Rapport d'analyse
 cdg22.fr
CDG22 - Accueil - Portail WSP - Home - Portail CDG 22
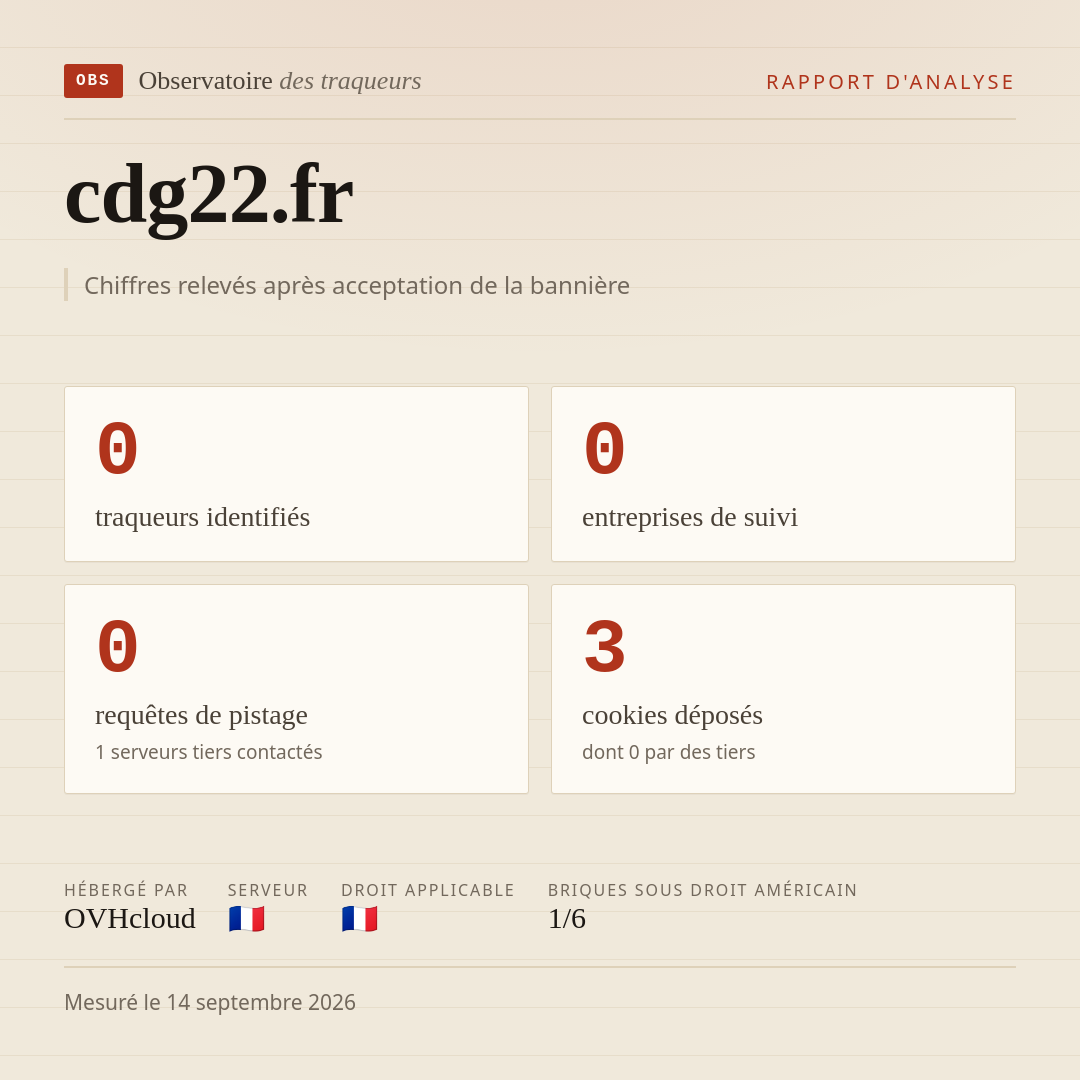
En parcourant les 3 pages analysées, votre navigateur a contacté 3 serveurs, dont 1 que vous n’avez pas choisi — ils appartiennent à d’autres sociétés que celle du site. détail
3 cookies ont été déposés sur votre machine, une fois la bannière acceptée. détail
Ces échanges ont atteint des machines situées dans 2 pays. détail
L’ensemble représente 10,0 Mo téléchargés. détail
Ces chiffres décrivent une visite, à une date, depuis une machine, avec un profil de navigateur donné. Ils décrivent ce qui s’est passé — pas si c’est légal, ni si c’est bien ou mal.
Ces chiffres décrivent la page après acceptation de la bannière
aucune identifiée
aucun pays connu
Partagerimage 1080 × 1080
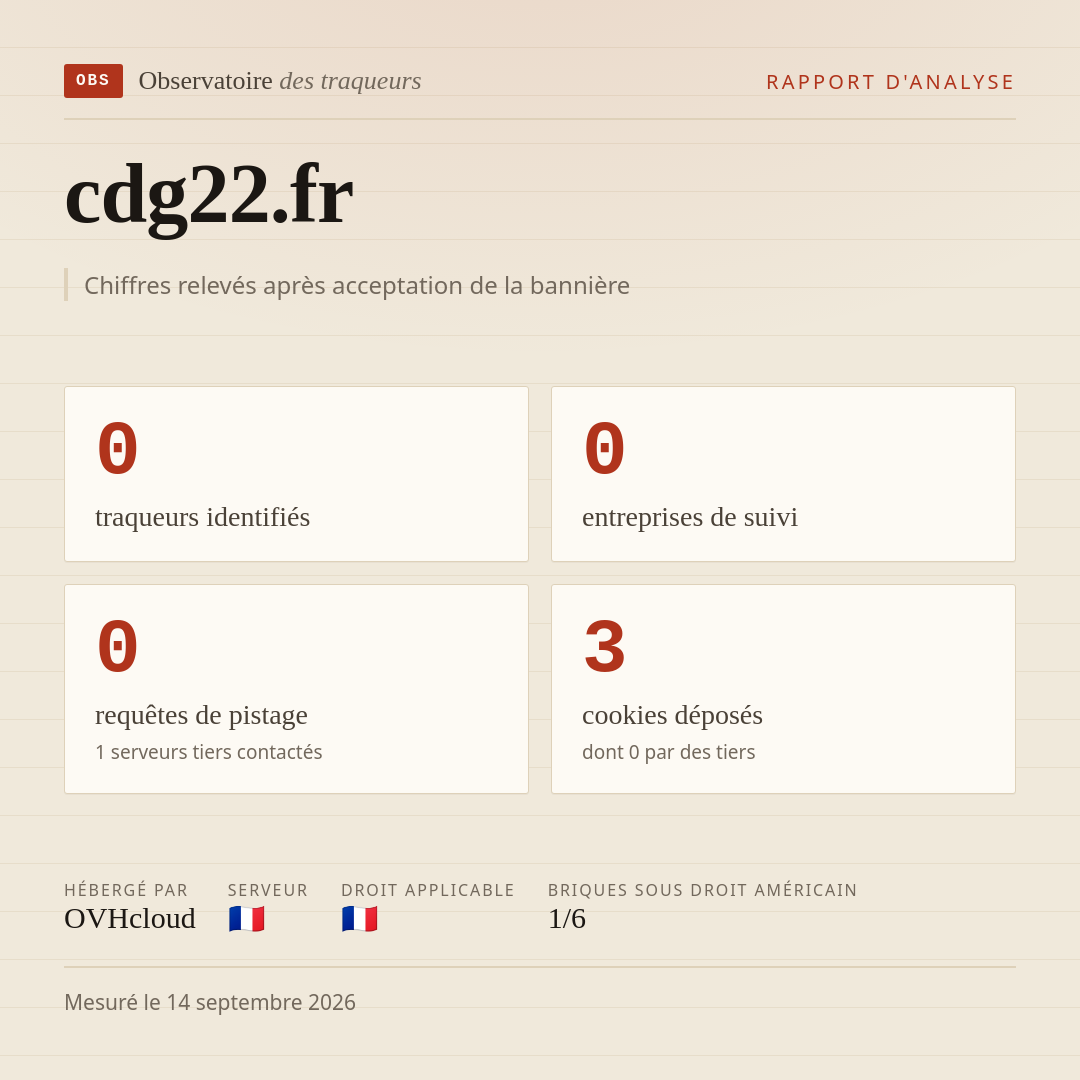
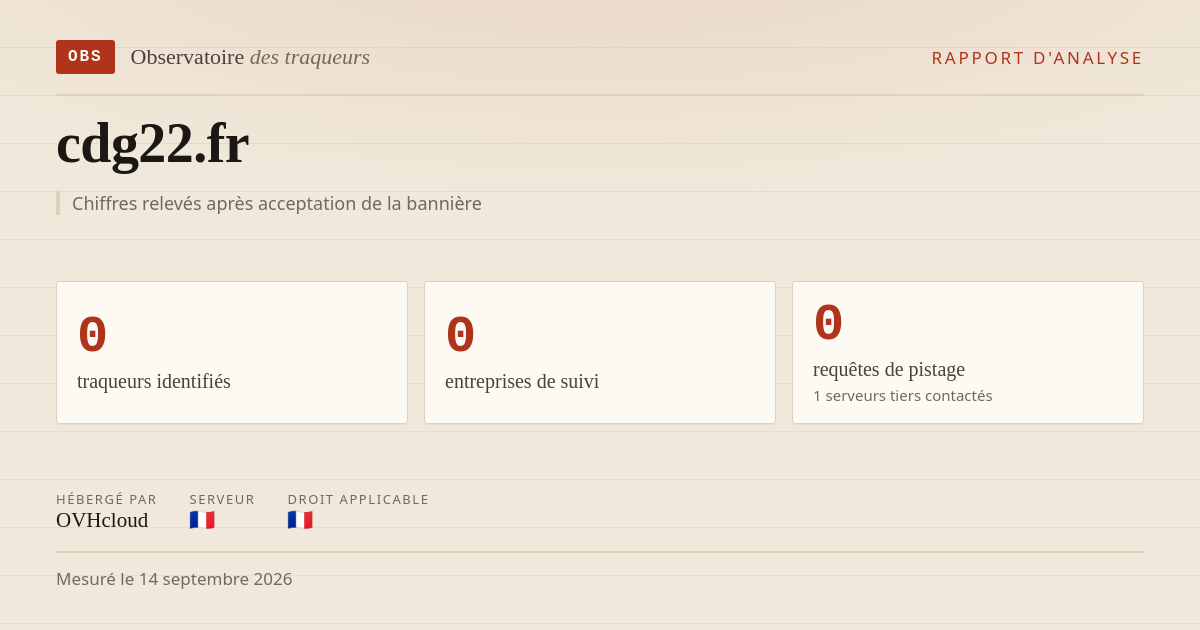
Les chiffres de cette page, sur une image publiable. Elle n’ajoute aucune mesure et n'en retire aucune ; elle est régénérée depuis ce rapport, donc elle suit ce que dit la page.
Conditions de la mesure3 page(s) · 25.6 s · 1 autre(s) date(s)
Pages analysées
- / page d'entrée
- /jcms/ppintra_6305/en/l-elu-employeur
- /jcms/?PortalAction_fla_178211_start=0&PortalAction_fla_178211_pageSize=10&PortalAction_fla_178211_pagerAll=true&PortalAction_fla_178211_reverse=false
Les liens internes sont tirés au hasard par le collecteur : deux scans d'un même site ne couvrent pas les mêmes pages, et une page d'accueil seule sous-estime presque toujours ce qu'un article charge.
Bases de référence : TrackerDB 1.0.945, géolocalisation du 2026-06-17, collecteur Blacklight 3.11.0 (analyse v11). Elles évoluent en continu : deux scans produits avec des versions différentes ne se comparent qu'avec cette réserve.
Autres scans de ce site
- comparer avec le — 0 requêtes, 3 page(s) voir
Aucun traqueur identifié sur cette page.
Techniques de surveillance 1 famille(s) · 1 script(s)
Écoute des interactions 1 script(s)
Écouter le défilement ou la souris est le fonctionnement normal d’une page : menu collant, carrousel, lecteur vidéo. Ce n’est donc pas un reproche en soi. Ne sont listées ici que les écoutes venant de scripts tiers qui ne relèvent pas de ce fonctionnement — ni les scripts du site, ni les bibliothèques d’interface comme jQuery ou Bootstrap — et toutes celles d’un traqueur reconnu, pour qui ces mêmes signaux servent à mesurer l’attention d’un visiteur qui ne l’a pas choisi.
| Script | Détail |
|---|---|
|
https://cdn-eu.readspeaker.com/script/8284/webReader/webReader.js?pids=wr |
KEYBOARD keydown |
|
https://cdn-eu.readspeaker.com/script/8284/webReader/webReader.js?pids=wr |
MOUSE click |
Ces techniques ne reposent pas sur les cookies : refuser la bannière ne les empêche pas. Constatées sur cette visite, sans interaction de notre part.
Non listées : 9 écoute(s) posée(s) par les scripts du site — c'est le fonctionnement ordinaire d'une page.
Ce que les pixels envoient aucun événement
Aucun événement de pixel Meta, TikTok, X ou Google Analytics capté.
Identifiants de mesure aucun relevé
Aucun identifiant de mesure relevé dans les requêtes de cette page.
Sous-domaines qui mènent ailleurs aucun masquage · 1 alias
| Sous-domaine | Renvoie vers | Qui |
|---|---|---|
| www.cdg22.fr | p1-ogo.ogosecurity.com | usage courant (CDN, hébergeur…) |
Un alias n'est pas une faute : renvoyer son www vers un CDN est
la façon normale de servir un site. Seul un alias vers un domaine de
collecte est signalé comme masquage ; un domaine inconnu de notre
catalogue et de TrackerDB est montré sans être qualifié.
Où sont les serveurs contactés
Le pays est celui du point de présence qui a répondu — souvent un nœud de CDN —, pas du siège de l'entreprise : la juridiction se lit sur le tableau des entreprises ci-dessus. 2 domaine(s) sur 3 sont géolocalisés sur l'adresse réellement contactée ; les autres par une résolution DNS faite après le scan.
| 🇫🇷 France | 2 | |
| 🇬🇧 Royaume-Uni | 1 |
| DataCamp Limited | 1 | |
| Orange France | 1 | |
| OVHcloud | 1 |
Chaque domaine contacté
Détail par domaine contacté3 domaine(s) · 1 tiers
| Domaine | Partie | Rôle | Pays | Hébergeur |
|---|---|---|---|---|
| propre | — | 🇫🇷 | Orange S.A. (AS3215) IP résolue | |
| propre | — | 🇫🇷 | OVH SAS (AS16276) IP observée | |
| tiers | — | 🇬🇧 | Datacamp Limited (AS60068) IP observée |
Un rôle décrit ce que fait l'appel, pas son innocuité : une police, une bibliothèque ou un avatar distants transmettent quand même l'adresse IP du lecteur et la page qu'il consulte. Ces chiffres décrivent la page après acceptation de la bannière.
Ce que la page emprunte
Polices, bibliothèques, avatars, cartes, médias : ce que la page va chercher ailleurs pour s'afficher. Presque toutes ces briques peuvent être servies depuis le domaine du site, ce qui n'ôte rien à la page et ne fait sortir personne. 1 ligne y porte la mention « non identifié » : ni notre catalogue ni TrackerDB ne savent à quoi ces domaines servent, et leur inventer un rôle vaudrait moins que se taire. La file d'attente de ce travail est sur la page des inconnus.
| Service | Rôle | Chargé | Requêtes | Poids | Pays |
|---|---|---|---|---|---|
|
cdn-eu.readspeaker.com |
non identifié | Scripts, Feuilles de style | 6 | 210 ko | 🇬🇧 |
Bocal relevé après acceptation de la bannière (tarteaucitron deny) : c'est ce que reçoit un visiteur qui accepte.
Treize mois est la durée que la CNIL recommande de ne pas dépasser pour les
traceurs de mesure d'audience : un dépassement est signalé comme un fait.
Le plus durable est tarteaucitron (www.cdg22.fr) :
12 mois, soit jusqu'au .
Détail cookie par cookie3 cookie(s)
| Cookie | Domaine | Origine | Durée de vie | Attributs |
|---|---|---|---|---|
| tarteaucitron consentement | www.cdg22.fr | propre | 12 mois | Secure SameSite=Lax |
| jcms.prefs | www.cdg22.fr | propre | session | — |
| JSESSIONID | www.cdg22.fr | propre | session | Secure HttpOnly |
Un cookie de session disparaît à la fermeture du navigateur ; les autres portent une échéance, comptée ici depuis la date du scan. Un cookie propre n'est pas forcément un traceur — une session de connexion en est un aussi.
Plateforme de consentement détectée 1 plateforme(s)
| Plateforme | Cookies détectés |
|---|---|
| tarteaucitron.js | tarteaucitron |
Détecté d'après les cookies déposés : cela indique la présence d'un CMP, pas qu'une bannière était visible lors de cette visite.
| Brique | Tenue par | Droit | Ce qui cesse sans elle |
|---|---|---|---|
| Extension du domaine | Afnic | 🇫🇷 France | Le registre sert le nom : s’il le suspend, plus rien ne répond — ni le site, ni le courriel. |
| DNS | Gandi | 🇫🇷 France | Sans résolution du nom, aucune adresse ne se trouve : le site est injoignable même s’il fonctionne. |
| Hébergement | OVHcloud | 🇫🇷 France | C’est la machine qui sert les pages, et qui voit passer chaque visiteur. |
| Courriel | Proofpoint | 🇺🇸 États-Unis portée extraterritoriale | C’est l’entreprise qui reçoit — et peut lire — toute la correspondance de l’organisation. |
| Certificat | Gandi | 🇫🇷 France | Sans certificat valide, les navigateurs refusent la connexion en HTTPS. |
| Bureau d’enregistrement | Gandi | 🇫🇷 France | C’est par lui que le nom se renouvelle et se transfère. |
Six briques, dans l'ordre de ce qu'on perdrait si elles s'arrêtaient. Le dénominateur est ce qui a pu être identifié, jamais six d'office. Une dépendance technique n'est pas une faute : ce tableau dit ce qui cesserait de fonctionner, pas ce qu'il faudrait en penser.
Hébergement du sitewww.cdg22.fr
Adresse relevée pendant le scan : la machine qui a réellement répondu. Le pays est celui du point de présence qui répond, pas du siège de l'hébergeur ni du stockage des données.
Courriel et DNS Proofpoint
Tous les MX désignent une passerelle de filtrage : elle lit la correspondance avant de la remettre au serveur qui détient les boîtes, et ce serveur-là n'apparaît pas dans le DNS. L'hébergeur du courrier reste donc inconnu de ce rapport.
Toute la correspondance de cette organisation transite par une entreprise de droit américain. Une entreprise de droit américain est tenue de communiquer les données qu’elle détient aux autorités des États-Unis (Cloud Act, FISA 702), y compris lorsque ses serveurs se trouvent en Europe. Le pays d’un serveur ne dit donc pas quel droit s’applique aux données qui y passent.
Enregistrements relevés 4 MX · 3 NS · 3 expéditeurs
| Type | Valeur | Prestataire |
|---|---|---|
| MX 10 | vade-mx-fr01.hornetsecurity.com | Proofpoint 🇺🇸 filtre |
| MX 10 | vade-mx-fr02.hornetsecurity.com | Proofpoint 🇺🇸 filtre |
| MX 20 | vade-mx-eu-fallback01.hornetsecurity.com | Proofpoint 🇺🇸 filtre |
| MX 20 | vade-mx-eu-fallback02.hornetsecurity.com | Proofpoint 🇺🇸 filtre |
| NS | ns-168-c.gandi.net | Gandi 🇫🇷 |
| NS | ns-225-b.gandi.net | Gandi 🇫🇷 |
| NS | ns-43-a.gandi.net | Gandi 🇫🇷 |
| SPF | spf.brevo.com | Brevo (Sendinblue) 🇫🇷 |
| SPF | spf.hornetsecurity.com | Proofpoint 🇺🇸 |
| SPF | spf.mtasv.net | — |
Les MX reçoivent le courrier du domaine, les NS en servent le DNS, les mécanismes SPF listent les prestataires autorisés à envoyer en son nom. Un prestataire non reconnu garde sa valeur brute : c'est elle qui est vérifiable.
Certificat et nom de domaine Gandi
L'autorité de certification est un tiers de confiance de plus : son droit s'ajoute à celui de l'hébergeur. C'est un signal, pas un reproche — la quasi-totalité du web utilise une autorité américaine gratuite. Enregistrement lu sur rdap.nic.fr (RDAP), où il est revérifiable ; le pays du titulaire n'est presque plus publié depuis le RGPD.
Poids
Octets réellement transférés (compression comprise), tous chargements de la visite confondus. Un poids élevé n'est pas une faute : il dit ce que coûte la page à charger, en données comme en énergie.
Détail par nature de ressource8 ligne(s)
| Ressource | Origine | Requêtes | Poids | Part |
|---|---|---|---|---|
| Images | propre | 128 | 6,2 Mo | |
| Polices | propre | 26 | 1,9 Mo | |
| Scripts | propre | 24 | 1,1 Mo | |
| Feuilles de style | propre | 12 | 426 ko | |
| Feuilles de style | tiers | 3 | 123 ko | |
| Scripts | tiers | 3 | 87 ko | |
| Pages HTML | propre | 5 | 84 ko | |
| Données (XHR, API) | propre | 3 | 72 ko |
Langue déclarée anglais
Le site se déclare en anglais (en), d'après l'attribut lang de la page.
C'est une déclaration, pas une lecture du texte : le rapport
répète ce que le site écrit de lui-même, y compris quand il se trompe.
Le navigateur a réclamé en-US : sur un site multilingue, c'est donc la langue servie à ce visiteur-là.
En-têtes de sécurité rien transmis aux tiers
Aucun référent n’est transmis, à personne.
| En-tête | Valeur |
|---|---|
| Politique de sécurité du contenu (CSP) content-security-policy |
default-src 'self' data: 'unsafe-inline' 'unsafe-eval' https://evolution-site.cdg22.fr; script-src 'self' data: 'unsafe-inline' 'unsafe-eval' https://www.google-analytics.com https://evolution-site.cdg22.fr https://cdnjs.cloudflare.com; connect-src 'self' data: 'unsafe-inline' 'unsafe-eval' https://www.google-analytics.com https://portail.cdg22.fr https://evolution-site.cdg22.fr https://stats.g.doubleclick.net https://cdg22-analytics.matomo.cloud *.readspeaker.com https://statistiques.cdg22.fr https://geo.api.gouv.fr; img-src 'self' data: blob: 'unsafe-inline' 'unsafe-eval' https://www.google-analytics.com https://evolution-site.cdg22.fr https://cdnjs.cloudflare.com https://*.tile.openstreetmap.fr; script-src-elem 'self' data: 'unsafe-inline' 'unsafe-eval' https://cdg22-analytics.matomo.cloud/matomo.js *.readspeaker.com https://statistiques.cdg22.fr/js/container_ufUnWdOH.js https://cdnjs.cloudflare.com; style-src-elem 'self' data: 'unsafe-inline' 'unsafe-eval' https://www.google-analytics.com https://evolution-site.cdg22.fr *.readspeaker.com https://cdnjs.cloudflare.com; media-src 'self' data: 'unsafe-inline' 'unsafe-eval' *.readspeaker.com; frame-src 'self' data: 'unsafe-inline' 'unsafe-eval' https://www.google.com *.readspeaker.com http://grc.cdg22.fr https://grc.cdg22.fr https://www.youtube.com https://www.dailymotion.com https://player.vimeo.com https://maps.google.com |
| Accès aux capteurs et périphériques (Permissions-Policy) permissions-policy |
accelerometer=(), autoplay=(), camera=*, geolocation=(), gyroscope=(), magnetometer=(), microphone=*, midi=(), payment=(), usb=() |
| Transmission de l'URL aux tiers (Referrer-Policy) referrer-policy |
no-referrer |
| Serveur déclaré server |
Apache |
| HTTPS obligatoire (HSTS) strict-transport-security |
max-age=15552000; includeSubdomains; preload |
| Interprétation des types MIME (X-Content-Type-Options) x-content-type-options |
nosniff |
| Intégration dans un cadre (X-Frame-Options) x-frame-options |
SAMEORIGIN |
Une absence n'est pas une faille : ces en-têtes réduisent les conséquences d'un défaut ailleurs, et ne changent rien à ce que la page envoie aux tiers. Relevé sur la première page du site à avoir abouti.
Fichiers publics pas d'ads.txt
Pas d'ads.txt : le site ne déclare pas de partenaire publicitaire autorisé. C'est le cas ordinaire d'un site qui n'en a pas.
Aucune mesure ici : chaque ligne nomme sa source et sa date et renvoie vers elle — c'est là, et non ici, que se conteste un signalement.
Ce site ne figure dans aucune des listes consultées.
Résolveurs DNS filtrants non interrogés
Non interrogés : ces requêtes sortent sur le réseau, qu'un rejeu d'archive ne refait pas.
Flux de menaces non interrogés
Non interrogés : ces quatre API distantes annonceraient à un tiers quel site
est analysé. Éteintes par défaut, elles s'activent avec THREATS=on
et une clé par source.
Wayback Machine non interrogée
Non interrogée : envoyer l'URL à Internet Archive révèle ce site à un
tiers. Éteint par défaut, activable avec WAYBACK=on.