Rapport d'analyse
 cevins.fr
Affichage - La commune de Cevins
En parcourant les 3 pages analysées, votre navigateur a contacté 9 serveurs, dont 8 que vous n’avez pas choisis — ils appartiennent à d’autres sociétés que celle du site. détail
3 de ces sociétés sont identifiées comme des services de suivi : leur métier est de reconnaître les visiteurs d’un site à l’autre. détail
La page va aussi chercher 3 services tiers qui ne relèvent pas du suivi — polices, bibliothèques, cartes, lecteurs vidéo : chacun de ces appels transmet votre adresse IP et la page consultée. détail
6 cookies ont été déposés sur votre machine, dont 5 par des tiers, avant que vous n’ayez cliqué sur quoi que ce soit. détail
Ces échanges ont atteint des machines situées dans 3 pays. détail
L’ensemble représente 6,4 Mo téléchargés. détail
Ces chiffres décrivent une visite, à une date, depuis une machine, avec un profil de navigateur donné. Ils décrivent ce qui s’est passé — pas si c’est légal, ni si c’est bien ou mal.
Ces chiffres décrivent la page avant tout clic : aucune bannière reconnue, il n'y a donc pas d'« après » à montrer.
Google, Microsoft
🇺🇸 3
Partagerimage 1080 × 1080
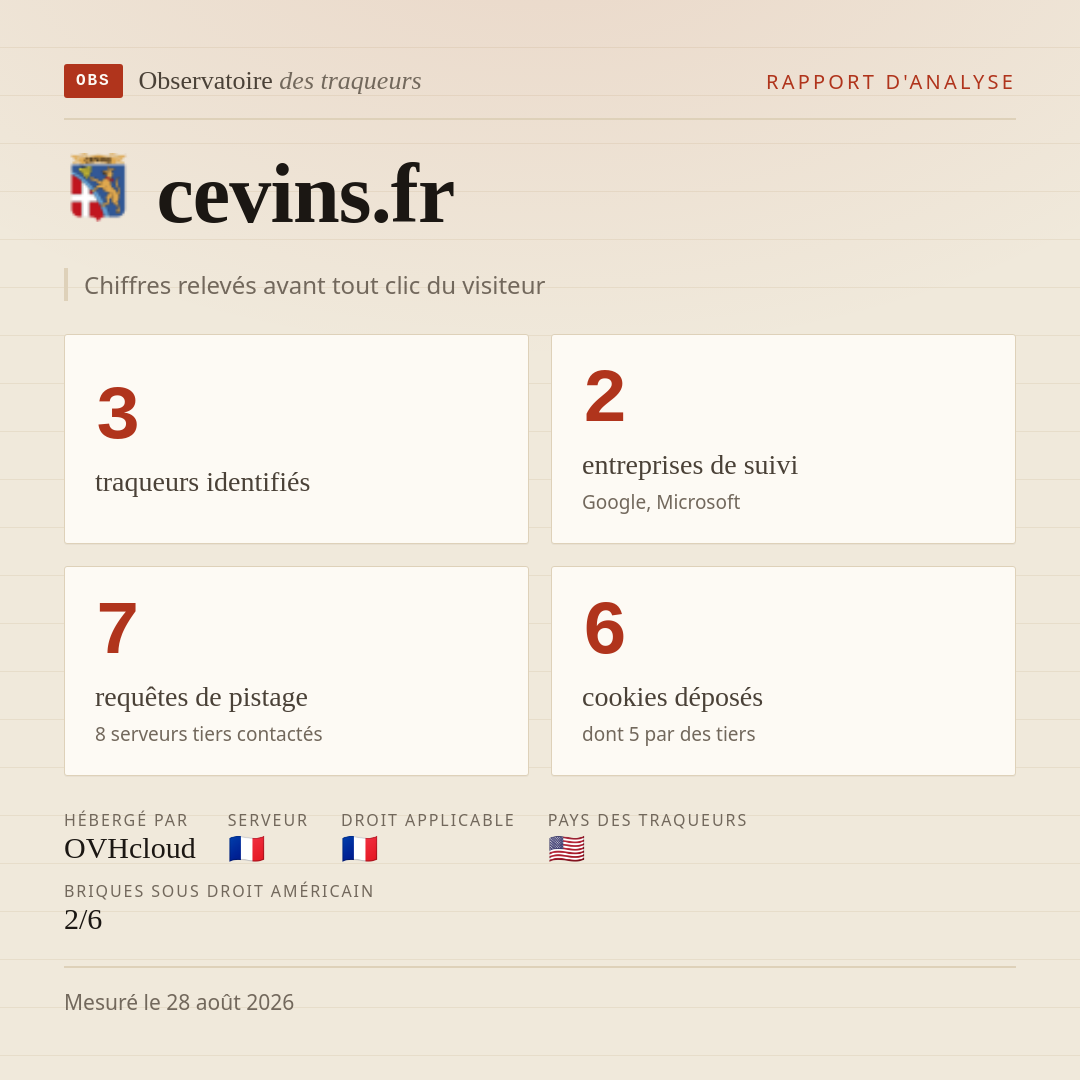
Les chiffres de cette page, sur une image publiable. Elle n’ajoute aucune mesure et n'en retire aucune ; elle est régénérée depuis ce rapport, donc elle suit ce que dit la page.
Conditions de la mesure3 page(s) · 15.3 s
Pages analysées
- /index.php?lang=en page d'entrée
- /images/slides/affichage/2026-slide-arlysere-chlore.JPG
- /index.php?option=com_content&view=article&id=11&Itemid=140&lang=en
Les liens internes sont tirés au hasard par le collecteur : deux scans d'un même site ne couvrent pas les mêmes pages, et une page d'accueil seule sous-estime presque toujours ce qu'un article charge.
Bases de référence : TrackerDB 1.0.945, géolocalisation du 2026-06-17, collecteur Blacklight 3.11.0 (analyse v11). Elles évoluent en continu : deux scans produits avec des versions différentes ne se comparent qu'avec cette réserve.
| Entreprise | Droit applicable |
|---|---|
|
détenu par Alphabet Inc. |
🇺🇸 États-Unis portée extraterritoriale |
|
|
🇺🇸 États-Unis portée extraterritoriale |
Chaque ligne porte le nom de l'entreprise qui exploite le traqueur, et rappelle qui la détient : le regroupement, lui, est fait par propriétaire ultime — YouTube, DoubleClick et Google ne comptent que pour une entreprise. La juridiction est celle de l'entreprise, pas du serveur qui a répondu.
Détail traqueur par traqueur3 traqueur(s) · 3 catégorie(s)
Publicité 1 traqueur(s) · 4 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| Google Tag | avant tout clic |
|
🇺🇸 | 4 | googletagmanager.com |
Mesure d'audience 1 traqueur(s) · 2 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| Google Analytics | avant tout clic |
|
🇺🇸 | 2 | google-analytics.com |
Divers 1 traqueur(s) · 1 req.
Un logiciel auto-hébergeable (Matomo, Sentry, Plausible…) rencontré ailleurs que chez son éditeur est marqué « auto-hébergé » : les données restent sur l'instance, et c'est son pays d'hébergement qui est affiché.
Techniques de surveillance aucune détectée
Aucune technique d'empreinte, d'enregistrement de session ou de captation de saisie détectée.
Détection par instrumentation du navigateur : un script qui attend une interaction pour se déclencher peut passer inaperçu.
Non listées : 5 écoute(s) posée(s) par les scripts du site — c'est le fonctionnement ordinaire d'une page.
Ce que les pixels envoient aucun événement
Aucun événement de pixel Meta, TikTok, X ou Google Analytics capté.
Identifiants de mesure 2 compte(s)
| Service | Identifiant | Autres sites du corpus | Req. |
|---|---|---|---|
| Google Analytics Le compte de mesure d’audience auquel les visites de cette page sont attribuées. |
G-SJZYT1KJKM | aucun | 2 |
| Google Analytics Le compte de mesure d’audience auquel les visites de cette page sont attribuées. |
UA-113733812-1 | aucun | 2 |
Un identifiant partagé signifie que ces sites sont administrés au même endroit, pas qu'ils ont le même propriétaire : une agence gère souvent vingt communes avec un seul compte. Vue d'ensemble des identifiants partagés.
Où sont les serveurs contactés
Le pays est celui du point de présence qui a répondu — souvent un nœud de CDN —, pas du siège de l'entreprise : la juridiction se lit sur le tableau des entreprises ci-dessus. 8 domaine(s) sur 9 sont géolocalisés sur l'adresse réellement contactée ; les autres par une résolution DNS faite après le scan.
| 🇺🇸 États-Unis | 7 | |
| 🇫🇷 France | 1 | |
| 🇮🇪 Irlande | 1 |
| 4 | ||
| Cloudflare | 2 | |
| Akamai Technologies | 1 | |
| Meta | 1 | |
| OVHcloud | 1 |
Chaque domaine contacté
Détail par domaine contacté9 domaine(s) · 8 tiers
Polices web2Bibliothèque JS/CSS1Divers1Gestionnaire de tags1Mesure d'audience1Widget social1
Le rôle décrit ce que fait l'appel, pas son innocuité : une police ou une bibliothèque distante transmet quand même l'adresse IP et la page consultée.
| Domaine | Partie | Rôle | Pays | Hébergeur |
|---|---|---|---|---|
| propre | — | 🇫🇷 | OVH SAS (AS16276) IP observée | |
| tiers | — | 🇺🇸 | Akamai Technologies, Inc. (AS16625) IP observée | |
| tiers | Polices web Google Fonts | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Polices web Google Fonts | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Widget social Facebook | 🇮🇪 | Facebook, Inc. (AS32934) IP observée | |
| tiers | Bibliothèque JS/CSS Bootstrap CDN | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | Mesure d'audience Google Analytics | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Gestionnaire de tags Google Tag Manager | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Divers LinkedIn | 🇺🇸 | Cloudflare, Inc. (AS13335) IP résolue |
Un rôle décrit ce que fait l'appel, pas son innocuité : une police, une bibliothèque ou un avatar distants transmettent quand même l'adresse IP du lecteur et la page qu'il consulte. Ces chiffres décrivent la page avant tout clic du visiteur.
Ce que la page emprunte
Polices, bibliothèques, avatars, cartes, médias : ce que la page va chercher ailleurs pour s'afficher. Presque toutes ces briques peuvent être servies depuis le domaine du site, ce qui n'ôte rien à la page et ne fait sortir personne. 1 ligne y porte la mention « non identifié » : ni notre catalogue ni TrackerDB ne savent à quoi ces domaines servent, et leur inventer un rôle vaudrait moins que se taire. La file d'attente de ce travail est sur la page des inconnus.
| Service | Rôle | Chargé | Requêtes | Poids | Pays |
|---|---|---|---|---|---|
|
maxcdn.bootstrapcdn.com |
Bibliothèque JS/CSS | Feuilles de style | 2 | 15 ko | 🇺🇸 |
|
fonts.googleapis.com, fonts.gstatic.com |
Polices web | Feuilles de style, Polices | 7 | 146 ko | 🇺🇸 |
|
graph.facebook.com |
Widget social | Scripts | 1 | 364 o | 🇮🇪 |
|
api.pinterest.com |
non identifié | Scripts | 1 | 781 o | 🇺🇸 |
2 des 6 tiers appelés relèvent de la collecte — régies, mesure d'audience, gestionnaires de tags, bannières de consentement. Ils sont comptés ici pour que le total soit celui de la page entière, et détaillés dans « Qui vous suit », qui dit aussi de quel moment et de quelle entreprise chacun relève.
Bocal relevé sans qu'aucune bannière n'ait été acceptée (aucune bannière reconnue) : le collecteur ne clique sur rien, et il n'y a pas d'« après » à montrer.
Treize mois est la durée que la CNIL recommande de ne pas dépasser pour les
traceurs de mesure d'audience : un dépassement est signalé comme un fait.
Le plus durable est bcookie (linkedin.com) :
12 mois, soit jusqu'au .
Détail cookie par cookie6 cookie(s)
| Cookie | Domaine | Origine | Durée de vie | Attributs |
|---|---|---|---|---|
| bcookie | linkedin.com | tiers | 12 mois | Secure SameSite=None |
| bscookie | www.linkedin.com | tiers | 12 mois | Secure HttpOnly SameSite=None |
| li_gc | linkedin.com | tiers | 6 mois | Secure SameSite=None |
| lidc | linkedin.com | tiers | 1 jour | Secure SameSite=None |
| __cf_bm | linkedin.com | tiers | expire aussitôt | Secure HttpOnly SameSite=None |
| a854b00f4162214beda5855aae1052ec | www.cevins.fr | propre | session | Secure HttpOnly |
Un cookie de session disparaît à la fermeture du navigateur ; les autres portent une échéance, comptée ici depuis la date du scan. Un cookie propre n'est pas forcément un traceur — une session de connexion en est un aussi.
Plateforme de consentement détectée aucune signature
Aucune signature de plateforme de consentement dans les cookies déposés. L'absence de signature ne garantit pas l'absence de bannière : un CMP maison ou très récent peut passer inaperçu.
| Brique | Tenue par | Droit | Ce qui cesse sans elle |
|---|---|---|---|
| Extension du domaine | Afnic | 🇫🇷 France | Le registre sert le nom : s’il le suspend, plus rien ne répond — ni le site, ni le courriel. |
| DNS | OVHcloud | 🇫🇷 France | Sans résolution du nom, aucune adresse ne se trouve : le site est injoignable même s’il fonctionne. |
| Hébergement | OVHcloud | 🇫🇷 France | C’est la machine qui sert les pages, et qui voit passer chaque visiteur. |
| Courriel | Microsoft | 🇺🇸 États-Unis portée extraterritoriale | C’est l’entreprise qui reçoit — et peut lire — toute la correspondance de l’organisation. |
| Certificat | Let's Encrypt (ISRG) | 🇺🇸 États-Unis portée extraterritoriale | Sans certificat valide, les navigateurs refusent la connexion en HTTPS. |
| Bureau d’enregistrement | OVHcloud | 🇫🇷 France | C’est par lui que le nom se renouvelle et se transfère. |
Six briques, dans l'ordre de ce qu'on perdrait si elles s'arrêtaient. Le dénominateur est ce qui a pu être identifié, jamais six d'office. Une dépendance technique n'est pas une faute : ce tableau dit ce qui cesserait de fonctionner, pas ce qu'il faudrait en penser.
Hébergement du sitewww.cevins.fr
Adresse relevée pendant le scan : la machine qui a réellement répondu. Le pays est celui du point de présence qui répond, pas du siège de l'hébergeur ni du stockage des données.
Courriel et DNS Microsoft
Toute la correspondance de cette organisation transite par une entreprise de droit américain. Une entreprise de droit américain est tenue de communiquer les données qu’elle détient aux autorités des États-Unis (Cloud Act, FISA 702), y compris lorsque ses serveurs se trouvent en Europe. Le pays d’un serveur ne dit donc pas quel droit s’applique aux données qui y passent.
Enregistrements relevés 1 MX · 2 NS · 1 expéditeurs
| Type | Valeur | Prestataire |
|---|---|---|
| MX 0 | cevins-fr.mail.protection.outlook.com | Microsoft 🇺🇸 |
| NS | dns102.ovh.net | OVHcloud 🇫🇷 |
| NS | ns102.ovh.net | OVHcloud 🇫🇷 |
| SPF | spf.protection.outlook.com | Microsoft 🇺🇸 |
Les MX reçoivent le courrier du domaine, les NS en servent le DNS, les mécanismes SPF listent les prestataires autorisés à envoyer en son nom. Un prestataire non reconnu garde sa valeur brute : c'est elle qui est vérifiable.
Certificat et nom de domaine Let's Encrypt (ISRG)
L'autorité de certification est un tiers de confiance de plus : son droit s'ajoute à celui de l'hébergeur. C'est un signal, pas un reproche — la quasi-totalité du web utilise une autorité américaine gratuite. Enregistrement lu sur rdap.nic.fr (RDAP), où il est revérifiable ; le pays du titulaire n'est presque plus publié depuis le RGPD.
Poids
Octets réellement transférés (compression comprise), tous chargements de la visite confondus. Un poids élevé n'est pas une faute : il dit ce que coûte la page à charger, en données comme en énergie.
Détail par nature de ressource8 ligne(s)
| Ressource | Origine | Requêtes | Poids | Part |
|---|---|---|---|---|
| Images | propre | 34 | 4,3 Mo | |
| Scripts | tiers | 8 | 672 ko | |
| Polices | propre | 12 | 613 ko | |
| Scripts | propre | 24 | 238 ko | |
| Pages HTML | propre | 6 | 216 ko | |
| Feuilles de style | propre | 37 | 206 ko | |
| Polices | tiers | 5 | 126 ko | |
| Feuilles de style | tiers | 4 | 34 ko |
Construit avecJoomla
| Brique | Rôle | Ce qui l'a trahie |
|---|---|---|
| Joomla | Gestion de contenu | /media/system/js/core.min.js?a3d8f8 |
Reconnu aux chemins et aux en-têtes relevés pendant le scan. C'est une description, pas un reproche : une partie des traqueurs listés plus haut arrive généralement avec un thème ou une extension.
Langue déclarée anglais britannique
Le site se déclare en anglais britannique (en-GB), d'après l'attribut lang de la page.
C'est une déclaration, pas une lecture du texte : le rapport
répète ce que le site écrit de lui-même, y compris quand il se trompe.
Le navigateur a réclamé en-US : sur un site multilingue, c'est donc la langue servie à ce visiteur-là.
En-têtes de sécurité domaine seul transmis aux tiers
Les tiers ne reçoivent que le domaine. C’est aussi ce que les navigateurs appliquent par défaut.
| En-tête | Valeur |
|---|---|
| Isolation des fenêtres (Cross-Origin-Opener-Policy) cross-origin-opener-policy |
same-origin |
| Transmission de l'URL aux tiers (Referrer-Policy) referrer-policy |
strict-origin-when-cross-origin |
| Serveur déclaré server |
Apache |
| Intégration dans un cadre (X-Frame-Options) x-frame-options |
SAMEORIGIN |
| Politique de sécurité du contenu (CSP) Limite les serveurs auxquels la page a le droit de s'adresser. Une politique stricte empêche un script injecté d’exfiltrer quoi que ce soit ; son absence ne crée pas de faille à elle seule. |
absent |
| HTTPS obligatoire (HSTS) Oblige le navigateur à revenir en HTTPS pour les visites suivantes, ce qui ferme la fenêtre de la toute première requête en clair. |
absent |
| Interprétation des types MIME (X-Content-Type-Options) Interdit au navigateur de deviner le type d’un fichier, ce qui évite qu’un contenu déposé soit exécuté comme un script. |
absent |
| Accès aux capteurs et périphériques (Permissions-Policy) Déclare les capacités (caméra, micro, géolocalisation, capteurs) que la page et les cadres qu’elle intègre ont le droit de demander. |
absent |
Une absence n'est pas une faille : ces en-têtes réduisent les conséquences d'un défaut ailleurs, et ne changent rien à ce que la page envoie aux tiers. Relevé sur la première page du site à avoir abouti.
Fichiers publics 0 partenaire(s) déclaré(s)
Un ads.txt est publié, mais il ne déclare aucun partenaire exploitable.
Aucune mesure ici : chaque ligne nomme sa source et sa date et renvoie vers elle — c'est là, et non ici, que se conteste un signalement.
Ce site ne figure dans aucune des listes consultées.
Résolveurs DNS filtrants 0 blocage(s)
Chez un abonné dont le fournisseur d'accès ou l'employeur emploie l'un de ces résolveurs, un domaine bloqué est simplement inaccessible. C'est un fait sur l'accessibilité, pas sur le contenu — et les trois familles ne s'additionnent pas.
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| CleanBrowsing Security | 185.228.168.9 | résolu | — |
| Comodo Secure | 8.26.56.26 | sans réponse | ETIMEOUT |
| OpenDNS | 208.67.222.222 | sans réponse | EREFUSED |
| Quad9 | 9.9.9.9 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard | 94.140.14.14 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard Famille | 94.140.14.15 | résolu | — |
| CleanBrowsing Adulte | 185.228.168.10 | résolu | — |
| CleanBrowsing Famille | 185.228.168.168 | résolu | — |
| Cloudflare Famille | 1.1.1.3 | résolu | — |
| OpenDNS Famille | 208.67.222.123 | sans réponse | EREFUSED |
3 résolveur(s) n'ont pas répondu : ni blocage ni autorisation — un silence n'est pas un avis.
Flux de menaces non interrogés
Non interrogés : ces quatre API distantes annonceraient à un tiers quel site
est analysé. Éteintes par défaut, elles s'activent avec THREATS=on
et une clé par source.
Wayback Machine non interrogée
Non interrogée : envoyer l'URL à Internet Archive révèle ce site à un
tiers. Éteint par défaut, activable avec WAYBACK=on.
🛡️ Naviguez mieux
La plupart des 3 traqueur(s) identifié(s) sur ce site sont bloqués par Firefox combiné à l'extension uBlock Origin.