Rapport d'analyse
 dockslehavre.com
Carré des Docks - Le Havre | Site officiel - Spectacles & salons
En parcourant les 3 pages analysées, votre navigateur a contacté 28 serveurs, dont 25 que vous n’avez pas choisis — ils appartiennent à d’autres sociétés que celle du site. détail
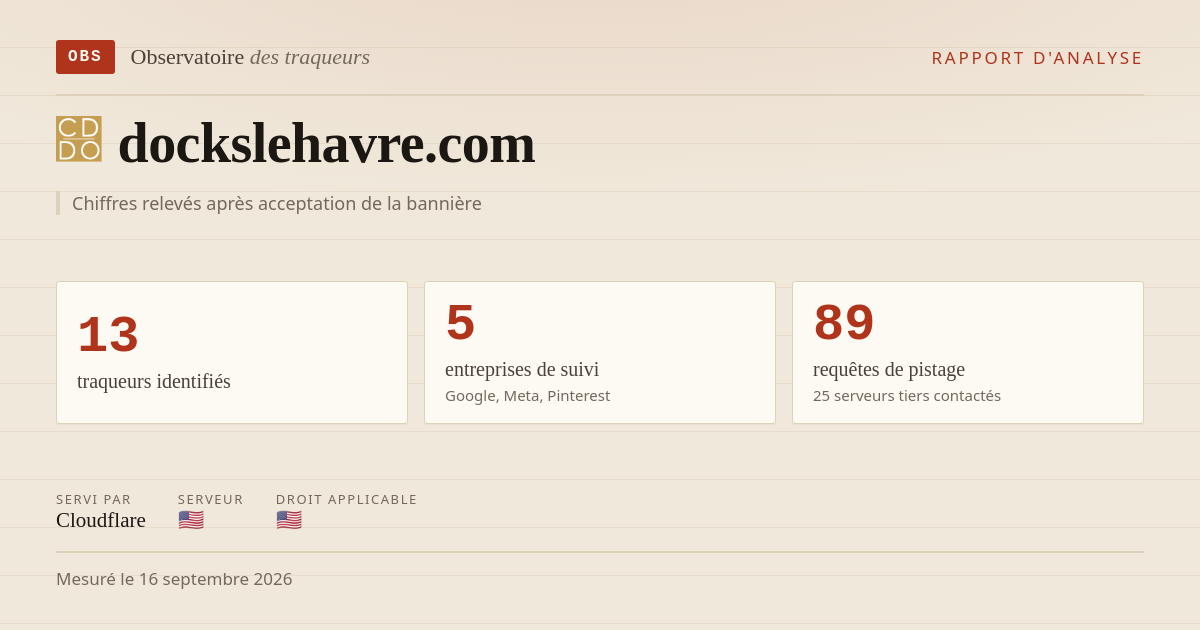
13 de ces sociétés sont identifiées comme des services de suivi : leur métier est de reconnaître les visiteurs d’un site à l’autre. détail
La page va aussi chercher 5 services tiers qui ne relèvent pas du suivi — polices, bibliothèques, cartes, lecteurs vidéo : chacun de ces appels transmet votre adresse IP et la page consultée. détail
2 de ces tiers exécutent une page entière dans celle-ci, avec ses propres scripts et ses propres cookies. détail
23 cookies ont été déposés sur votre machine, dont 7 par des tiers, une fois la bannière acceptée. détail
Ces échanges ont atteint des machines situées dans 2 pays. détail
Sur ce total, 10 services de suivi n’apparaissent qu’une fois la bannière acceptée. détail
L’ensemble représente 7,3 Mo téléchargés. détail
Ces chiffres décrivent une visite, à une date, depuis une machine, avec un profil de navigateur donné. Ils décrivent ce qui s’est passé — pas si c’est légal, ni si c’est bien ou mal.
Ces chiffres décrivent la page après acceptation de la bannière
Google, Meta, Pinterest…
🇺🇸 12🇫🇷 1
Partagerimage 1080 × 1080
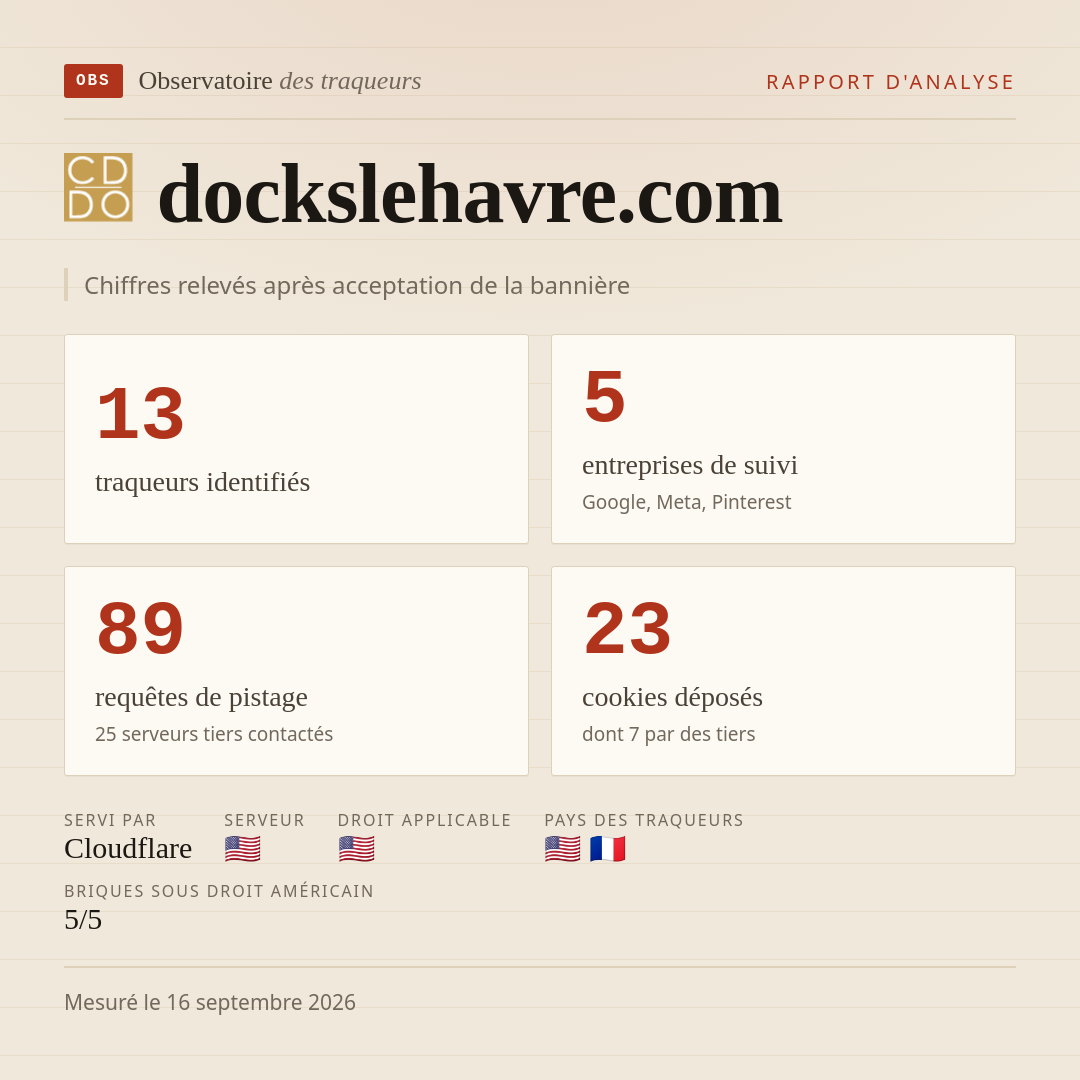
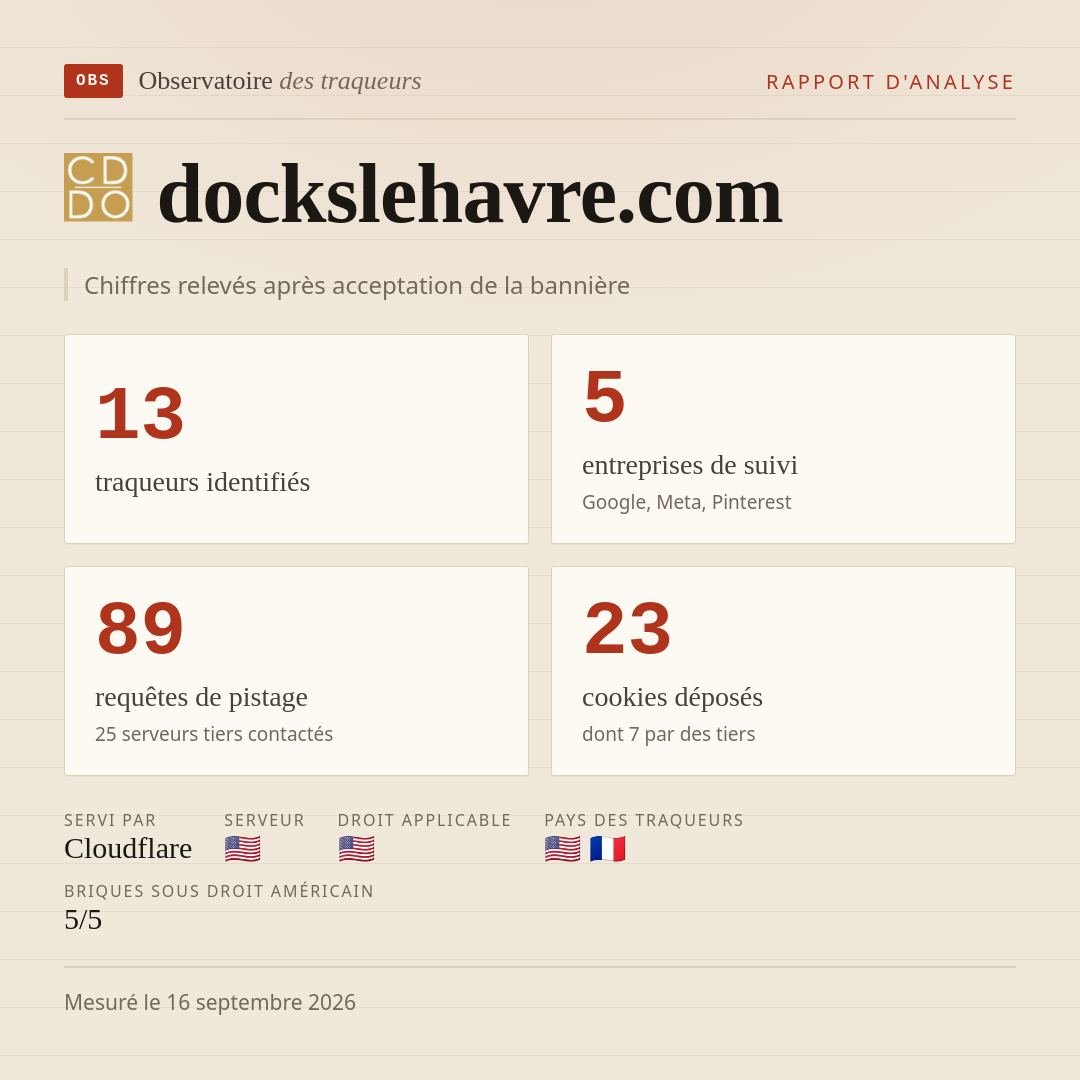
Les chiffres de cette page, sur une image publiable. Elle n’ajoute aucune mesure et n'en retire aucune ; elle est régénérée depuis ce rapport, donc elle suit ce que dit la page.
Conditions de la mesure3 page(s) · 21.6 s
Pages analysées
- / page d'entrée
- /fr/product/4350/le_havre_carre_des_docks/le_gala_des_10_ans
- /evenement/welcome-night/
Les liens internes sont tirés au hasard par le collecteur : deux scans d'un même site ne couvrent pas les mêmes pages, et une page d'accueil seule sous-estime presque toujours ce qu'un article charge.
Bases de référence : TrackerDB 1.0.945, géolocalisation du 2026-06-17, collecteur Blacklight 3.11.0 (analyse v11). Elles évoluent en continu : deux scans produits avec des versions différentes ne se comparent qu'avec cette réserve.
| Entreprise | Droit applicable |
|---|---|
|
détenu par Alphabet Inc. |
🇺🇸 États-Unis portée extraterritoriale |
|
|
🇺🇸 États-Unis portée extraterritoriale |
|
|
🇺🇸 États-Unis portée extraterritoriale |
|
|
🇺🇸 États-Unis portée extraterritoriale |
| Didomi | — |
Chaque ligne porte le nom de l'entreprise qui exploite le traqueur, et rappelle qui la détient : le regroupement, lui, est fait par propriétaire ultime — YouTube, DoubleClick et Google ne comptent que pour une entreprise. La juridiction est celle de l'entreprise, pas du serveur qui a répondu.
Détail traqueur par traqueur13 traqueur(s) · 5 catégorie(s) · 10 après le clic
Publicité 9 traqueur(s), dont 8 après acceptation · 79 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| après acceptation |
|
🇺🇸 | 30 | google.fr, google.com | |
| Google Tag | après acceptation |
|
🇺🇸 | 15 | googletagmanager.com |
| Google Analytics with signals | après acceptation |
|
🇺🇸 | 11 | google.com |
| Google Dynamic Remarketing | après acceptation |
|
🇺🇸 | 6 | doubleclick.net |
| Google Marketing Platform | après acceptation |
|
🇺🇸 | 5 | google.com, doubleclick.net |
| Google Syndication | avant tout clic |
|
🇺🇸 | 3 | googlesyndication.com |
| Facebook Custom Audience | après acceptation |
|
🇺🇸 | 3 | facebook.com |
| DoubleClick Floodlight | après acceptation |
|
🇺🇸 | 3 | doubleclick.net |
| DoubleClick Spotlight | après acceptation |
|
🇺🇸 | 3 | doubleclick.net |
Hébergement / CDN 1 traqueur(s) · 3 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| Zendesk CDN | avant tout clic |
à confirmer |
🇺🇸 | 3 | zdassets.com |
Utilitaires 1 traqueur(s) · 3 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| Google Tag Manager (server-side) | avant tout clic |
|
🇺🇸 | 3 | googletagmanager.com |
Réseaux sociaux 1 traqueur(s), dont 1 après acceptation · 3 req.
Gestion du consentement 1 traqueur(s), dont 1 après acceptation · 2 req.
| Traqueur | Moment | Organisation | Pays | Req. | Domaines |
|---|---|---|---|---|---|
| Didomi | après acceptation | Didomi | 🇫🇷 | 2 | privacy-center.org |
Un logiciel auto-hébergeable (Matomo, Sentry, Plausible…) rencontré ailleurs que chez son éditeur est marqué « auto-hébergé » : les données restent sur l'instance, et c'est son pays d'hébergement qui est affiché.
Techniques de surveillance 1 famille(s) · 2 script(s)
Écoute des interactions 2 script(s)
Écouter le défilement ou la souris est le fonctionnement normal d’une page : menu collant, carrousel, lecteur vidéo. Ce n’est donc pas un reproche en soi. Ne sont listées ici que les écoutes venant de scripts tiers qui ne relèvent pas de ce fonctionnement — ni les scripts du site, ni les bibliothèques d’interface comme jQuery ou Bootstrap — et toutes celles d’un traqueur reconnu, pour qui ces mêmes signaux servent à mesurer l’attention d’un visiteur qui ne l’a pas choisi.
| Script | Détail |
|---|---|
|
https://www.googletagmanager.com/gtag/js?id=G-N4CT577Y4L&cx=c>m=4e69e1 |
Google Tag Manager (server-side) · Utilitaires MOUSE click |
|
https://www.googletagmanager.com/gtag/js?id=G-WM5X2KC8EP&cx=c>m=4e69e1 |
Google Tag Manager (server-side) · Utilitaires MOUSE mousedown · click |
|
https://www.googletagmanager.com/gtag/js?id=G-WM5X2KC8EP&cx=c>m=4e69e1 |
Google Tag Manager (server-side) · Utilitaires KEYBOARD keyup |
|
https://widget.botmind.ai/main.87472d31aeb7a8a8.js |
MOUSE click |
Ces techniques ne reposent pas sur les cookies : refuser la bannière ne les empêche pas. Constatées sur cette visite, sans interaction de notre part.
Non listées : 10 écoute(s) posée(s) par les scripts du site — c'est le fonctionnement ordinaire d'une page.
Ce que les pixels envoient 5 événement(s)
| Pixel | Événement | Paramètres transmis | Req. |
|---|---|---|---|
| Pixel Meta (Facebook) |
PageView
This is the default pixel tracking page visits. For example - A person lands on your website pages. https://www.dockslehavre.com/evenement/welcome-night/ |
— | 3 |
| Google Analytics |
G-8TDK0E0LVC
Identifiant de mesure Google |
Données de l'événement
|
1 |
| Google Analytics |
G-8DDLKHRS1H
Identifiant de mesure Google |
Données de l'événement
|
1 |
| Google Analytics |
G-MSVV1FPK3K
Identifiant de mesure Google |
Données de l'événement
|
1 |
| Google Analytics |
G-WM5X2KC8EP
Identifiant de mesure Google |
Données de l'événement
|
1 |
Les paramètres d'identification rattachent la visite à une personne connue de la plateforme. Ils sont souvent hachés, ce qui ne les rend pas anonymes : la plateforme applique le même hachage à ses propres données.
Identifiants de mesure 1 compte(s) · 2 site(s) reliés
| Service | Identifiant | Autres sites du corpus | Req. |
|---|---|---|---|
| Google Tag Manager Le conteneur de tags : un seul emplacement depuis lequel on peut ajouter ou retirer n’importe quel traqueur, sans toucher au site. |
GTM-WZZQMR3D | 2 | 3 |
Un identifiant partagé signifie que ces sites sont administrés au même endroit, pas qu'ils ont le même propriétaire : une agence gère souvent vingt communes avec un seul compte. Vue d'ensemble des identifiants partagés.
Où sont les serveurs contactés
Le pays est celui du point de présence qui a répondu — souvent un nœud de CDN —, pas du siège de l'entreprise : la juridiction se lit sur le tableau des entreprises ci-dessus. 27 domaine(s) sur 28 sont géolocalisés sur l'adresse réellement contactée ; les autres par une résolution DNS faite après le scan.
| 🇺🇸 États-Unis | 27 | |
| 🇮🇪 Irlande | 2 |
| 14 | ||
| Cloudflare | 7 | |
| Amazon | 4 | |
| Fastly | 2 | |
| Meta | 1 |
Chaque domaine contacté
Détail par domaine contacté28 domaine(s) · 25 tiers
Régie publicitaire5Bannière de consentement2Hébergement / CDN2Polices web2Gestionnaire de tags1Mesure d'audience1Vidéo embarquée1Widget social1
Le rôle décrit ce que fait l'appel, pas son innocuité : une police ou une bibliothèque distante transmet quand même l'adresse IP et la page consultée.
| Domaine | Partie | Rôle | Pays | Hébergeur |
|---|---|---|---|---|
| propre | — | 🇺🇸 | Amazon.com, Inc. (AS16509) IP observée | |
| propre | — | 🇺🇸 | Google LLC (AS396982) IP observée | |
| propre | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | Régie publicitaire Google Ads / DoubleClick | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | — | 🇺🇸 🇮🇪 | Google LLC (AS15169) IP résolue | |
| tiers | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | Bannière de consentement Didomi | 🇺🇸 | Amazon.com, Inc. (AS16509) IP observée | |
| tiers | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | — | 🇺🇸 | Fastly, Inc. (AS54113) IP observée | |
| tiers | Hébergement / CDN Zendesk CDN | 🇺🇸 | Cloudflare London, LLC (AS209242) IP observée | |
| tiers | Polices web Google Fonts | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Polices web Google Fonts | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Régie publicitaire Google Ads / DoubleClick | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | — | 🇺🇸 | Amazon.com, Inc. (AS16509) IP observée | |
| tiers | Régie publicitaire Google Ads / DoubleClick | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Régie publicitaire Google Ads / DoubleClick | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Mesure d'audience Google Analytics | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Bannière de consentement Didomi | 🇺🇸 | Amazon.com, Inc. (AS16509) IP observée | |
| tiers | Hébergement / CDN Zendesk CDN | 🇺🇸 | Cloudflare London, LLC (AS209242) IP observée | |
| tiers | Régie publicitaire Google Ads / DoubleClick | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | — | 🇺🇸 | Fastly, Inc. (AS54113) IP observée | |
| tiers | Widget social Facebook | 🇮🇪 | Facebook, Inc. (AS32934) IP observée | |
| tiers | — | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | — | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | Gestionnaire de tags Google Tag Manager | 🇺🇸 | Google LLC (AS15169) IP observée | |
| tiers | — | 🇺🇸 | Cloudflare, Inc. (AS13335) IP observée | |
| tiers | Vidéo embarquée YouTube | 🇺🇸 | Google LLC (AS15169) IP observée |
Un rôle décrit ce que fait l'appel, pas son innocuité : une police, une bibliothèque ou un avatar distants transmettent quand même l'adresse IP du lecteur et la page qu'il consulte. Ces chiffres décrivent la page après acceptation de la bannière.
Contenus embarqués
Une page entière de ces tiers s'exécute dans celle du site : leurs scripts tournent, leurs cookies se posent, et le lecteur ne les a pas demandés en arrivant. C'est la dépendance la plus lourde qu'une page puisse prendre.
| Service | Rôle | Chargé | Requêtes | Poids | Pays |
|---|---|---|---|---|---|
|
ad.doubleclick.net, googleads.g.doubleclick.net, missing_id.fls.doubleclick.net, pagead2.googlesyndication.com, stats.g.doubleclick.net |
Régie publicitaire | Page embarquée, Scripts, Images, Données (XHR, API), Autres | 20 | 17 ko | 🇺🇸 |
|
api.widget.botmind.ai, widget.botmind.ai |
non identifié | Page embarquée, Données (XHR, API), Autres | 9 | 3,0 ko | 🇺🇸 |
Ce que la page emprunte
Polices, bibliothèques, avatars, cartes, médias : ce que la page va chercher ailleurs pour s'afficher. Presque toutes ces briques peuvent être servies depuis le domaine du site, ce qui n'ôte rien à la page et ne fait sortir personne. 7 lignes y portent la mention « non identifié » : ni notre catalogue ni TrackerDB ne savent à quoi ces domaines servent, et leur inventer un rôle vaudrait moins que se taire. La file d'attente de ce travail est sur la page des inconnus.
| Service | Rôle | Chargé | Requêtes | Poids | Pays |
|---|---|---|---|---|---|
|
fonts.googleapis.com, fonts.gstatic.com |
Polices web | Feuilles de style, Polices | 16 | 206 ko | 🇺🇸 |
|
www.youtube.com |
Vidéo embarquée | Scripts | 4 | 23 ko | 🇺🇸 |
|
www.facebook.com |
Widget social | Images | 3 | 53 o | 🇮🇪 |
|
ekr.zdassets.com, static.zdassets.com |
Hébergement / CDN | Scripts, Données (XHR, API) | 9 | 69 ko | 🇺🇸 |
|
widget.botmind.io |
non identifié | Scripts | 3 | 50 ko | 🇺🇸 |
|
www.s-pass-tse.com |
non identifié | Images | 1 | 19 ko | 🇺🇸 |
|
analytics.ahrefs.com |
non identifié | Scripts | 3 | 9,1 ko | 🇺🇸 |
|
www.google.fr |
non identifié | Images | 24 | 1,5 ko | 🇺🇸 |
|
www.google.com |
non identifié | Images, Données (XHR, API) | 23 | 735 o | 🇺🇸 |
|
ct.pinterest.com |
non identifié | Images | 3 | 477 o | 🇺🇸 |
|
lane-matomo.prd.fa.wetix-agency.fr |
non identifié | Données (XHR, API) | 1 | 256 o | 🇺🇸 |
3 des 16 tiers appelés relèvent de la collecte — régies, mesure d'audience, gestionnaires de tags, bannières de consentement. Ils sont comptés ici pour que le total soit celui de la page entière, et détaillés dans « Qui vous suit », qui dit aussi de quel moment et de quelle entreprise chacun relève.
Bocal relevé après acceptation de la bannière (didomi) : c'est ce que reçoit un visiteur qui accepte.
Treize mois est la durée que la CNIL recommande de ne pas dépasser pour les
traceurs de mesure d'audience : un dépassement est signalé comme un fait.
Le plus durable est FPID (dockslehavre.com) :
13 mois, soit jusqu'au .
Détail cookie par cookie23 cookie(s)
| Cookie | Domaine | Origine | Durée de vie | Attributs |
|---|---|---|---|---|
| IDE | doubleclick.net | tiers | 13 mois | Secure HttpOnly SameSite=None |
| __Secure-ROLLOUT_TOKEN | youtube.com | tiers | 6 mois | Secure HttpOnly SameSite=None |
| __Secure-YNID | youtube.com | tiers | 6 mois | Secure HttpOnly SameSite=None |
| VISITOR_INFO1_LIVE | youtube.com | tiers | 6 mois | Secure HttpOnly SameSite=None |
| VISITOR_PRIVACY_METADATA | youtube.com | tiers | 6 mois | Secure HttpOnly SameSite=None |
| __cf_bm | www.s-pass-tse.com | tiers | expire aussitôt | Secure HttpOnly SameSite=None |
| YSC | youtube.com | tiers | session | Secure HttpOnly SameSite=None |
| FPID | dockslehavre.com | propre | 13 mois > 13 mois | Secure HttpOnly |
| _ga | dockslehavre.com | propre | 13 mois | — |
| _ga_8DDLKHRS1H | dockslehavre.com | propre | 13 mois | — |
| _ga_8TDK0E0LVC | dockslehavre.com | propre | 13 mois | — |
| _ga_MSVV1FPK3K | dockslehavre.com | propre | 13 mois | — |
| _ga_N4CT577Y4L | dockslehavre.com | propre | 13 mois | — |
| _ga_WM5X2KC8EP | dockslehavre.com | propre | 13 mois | — |
| didomi_token consentement | dockslehavre.com | propre | 6 mois | SameSite=Lax |
| euconsent-v2 consentement | dockslehavre.com | propre | 6 mois | SameSite=Lax |
| _fbp | dockslehavre.com | propre | 3 mois | Secure SameSite=Lax |
| _gcl_au | dockslehavre.com | propre | 3 mois | — |
| FPAU | dockslehavre.com | propre | 3 mois | Secure |
| FPLC | dockslehavre.com | propre | 1 jour | Secure |
| __cf_bm | www.dockslehavre.com | propre | expire aussitôt | Secure HttpOnly SameSite=None |
| FPGSID | dockslehavre.com | propre | expire aussitôt | Secure SameSite=Strict |
| view_widget_nl | www.dockslehavre.com | propre | session | — |
Un cookie de session disparaît à la fermeture du navigateur ; les autres portent une échéance, comptée ici depuis la date du scan. Un cookie propre n'est pas forcément un traceur — une session de connexion en est un aussi.
Plateforme de consentement détectée 2 plateforme(s)
| Plateforme | Cookies détectés |
|---|---|
| Didomi | didomi_token |
| IAB TCF (consentement standardisé) | euconsent-v2 |
Détecté d'après les cookies déposés : cela indique la présence d'un CMP, pas qu'une bannière était visible lors de cette visite.
| Brique | Tenue par | Droit | Ce qui cesse sans elle |
|---|---|---|---|
| Extension du domaine | Verisign | 🇺🇸 États-Unis portée extraterritoriale | Le registre sert le nom : s’il le suspend, plus rien ne répond — ni le site, ni le courriel. |
| DNS | opérateur DNS non reconnu | — | Sans résolution du nom, aucune adresse ne se trouve : le site est injoignable même s’il fonctionne. |
| Hébergement |
Cloudflare
Servi par Cloudflare : c'est ce proxy inverse qui répond au visiteur. |
🇺🇸 États-Unis portée extraterritoriale | C’est la machine qui sert les pages, et qui voit passer chaque visiteur. |
| Courriel | Microsoft | 🇺🇸 États-Unis portée extraterritoriale | C’est l’entreprise qui reçoit — et peut lire — toute la correspondance de l’organisation. |
| Certificat | Google Trust Services | 🇺🇸 États-Unis portée extraterritoriale | Sans certificat valide, les navigateurs refusent la connexion en HTTPS. |
| Bureau d’enregistrement | CSC | 🇺🇸 États-Unis portée extraterritoriale | C’est par lui que le nom se renouvelle et se transfère. |
Six briques, dans l'ordre de ce qu'on perdrait si elles s'arrêtaient. Le
dénominateur est ce qui a pu être identifié, jamais six
d'office. Une dépendance technique n'est pas une faute : ce tableau dit ce qui
cesserait de fonctionner, pas ce qu'il faudrait en penser.
Une extension générique (.com, .org, .info…) est en outre exploitée sous contrat avec l’ICANN, association de droit californien : le nom relève alors du droit américain par son registre comme par son contrat. C’est le cas de la majorité du web, et c’est un fait, pas un reproche.
Hébergement du sitewww.dockslehavre.com
Derrière Cloudflare — Le domaine est servi derrière le proxy inverse de Cloudflare : l'adresse IP résolue est celle d'un point de présence anycast, pas du serveur d'origine. L'hébergeur réel du site — et le pays où les données sont effectivement stockées — restent invisibles depuis l’extérieur.
Indices sur l'hébergement réel
Ces autres domaines du site ne passent pas par Cloudflare : une piste, pas une preuve.
| Domaine | Hébergeur | Pays |
|---|---|---|
| hello.dockslehavre.com | Google LLC (AS396982) | 🇺🇸 |
| billetterie.dockslehavre.com | Amazon.com, Inc. (AS16509) | 🇺🇸 |
Courriel et DNS Microsoft
Toute la correspondance de cette organisation transite par une entreprise de droit américain. Une entreprise de droit américain est tenue de communiquer les données qu’elle détient aux autorités des États-Unis (Cloud Act, FISA 702), y compris lorsque ses serveurs se trouvent en Europe. Le pays d’un serveur ne dit donc pas quel droit s’applique aux données qui y passent.
Enregistrements relevés 1 MX · 2 NS · 4 expéditeurs
| Type | Valeur | Prestataire |
|---|---|---|
| MX 0 | dockslehavre-com.mail.protection.outlook.com | Microsoft 🇺🇸 |
| NS | dns1.cscdns.net | — |
| NS | dns2.cscdns.net | — |
| SPF | _spf.activetrail.com | — |
| SPF | amazonses.com | Amazon Web Services 🇺🇸 |
| SPF | mail.zendesk.com | Zendesk 🇺🇸 |
| SPF | spf.protection.outlook.com | Microsoft 🇺🇸 |
Les MX reçoivent le courrier du domaine, les NS en servent le DNS, les mécanismes SPF listent les prestataires autorisés à envoyer en son nom. Un prestataire non reconnu garde sa valeur brute : c'est elle qui est vérifiable.
Certificat et nom de domaine Google Trust Services
L'autorité de certification est un tiers de confiance de plus : son droit s'ajoute à celui de l'hébergeur. C'est un signal, pas un reproche — la quasi-totalité du web utilise une autorité américaine gratuite. Enregistrement lu sur rdap.verisign.com (RDAP), où il est revérifiable ; le pays du titulaire n'est presque plus publié depuis le RGPD.
Poids
Octets réellement transférés (compression comprise), tous chargements de la visite confondus. Un poids élevé n'est pas une faute : il dit ce que coûte la page à charger, en données comme en énergie.
Détail par nature de ressource13 ligne(s)
| Ressource | Origine | Requêtes | Poids | Part |
|---|---|---|---|---|
| Scripts | tiers | 52 | 3,8 Mo | |
| Images | propre | 116 | 2,0 Mo | |
| Scripts | propre | 16 | 611 ko | |
| Feuilles de style | propre | 10 | 419 ko | |
| Polices | tiers | 10 | 202 ko | |
| Pages HTML | propre | 6 | 76 ko | |
| Polices | propre | 1 | 54 ko | |
| Images | tiers | 40 | 21 ko | |
| Données (XHR, API) | propre | 19 | 13 ko | |
| Données (XHR, API) | tiers | 39 | 5,4 ko | |
| Feuilles de style | tiers | 6 | 4,4 ko | |
| Pages HTML | tiers | 6 | 1,7 ko | |
| Autres | tiers | 7 | 639 o |
Construit avecDrupal, WordPress
| Brique | Rôle | Ce qui l'a trahie |
|---|---|---|
| Drupal | Gestion de contenu | x-drupal-cache: HIT |
| WordPress | Gestion de contenu | /wp-content/plugins/instagram-feed/css/sbi-styles.min.css |
Reconnu aux chemins et aux en-têtes relevés pendant le scan. C'est une description, pas un reproche : une partie des traqueurs listés plus haut arrive généralement avec un thème ou une extension.
Langue déclarée anglais américain
Le site se déclare en anglais américain (en-US), d'après l'attribut lang de la page.
C'est une déclaration, pas une lecture du texte : le rapport
répète ce que le site écrit de lui-même, y compris quand il se trompe.
Le navigateur a réclamé en-US : sur un site multilingue, c'est donc la langue servie à ce visiteur-là.
En-têtes de sécurité domaine seul transmis aux tiers
Alt-Svc)
Les tiers ne reçoivent que le domaine. C’est aussi ce que les navigateurs appliquent par défaut.
Le site ne déclare pas de Referrer-Policy : c'est le comportement que les navigateurs appliquent d'eux-mêmes depuis 2020.
| En-tête | Valeur |
|---|---|
| Protocoles annoncés (Alt-Svc) alt-svc |
h3=":443"; ma=86400 |
| Politique de sécurité du contenu (CSP) content-security-policy |
frame-ancestors 'self' |
| Serveur déclaré server |
cloudflare |
| Interprétation des types MIME (X-Content-Type-Options) x-content-type-options |
nosniff |
| Intégration dans un cadre (X-Frame-Options) x-frame-options |
SAMEORIGIN |
| HTTPS obligatoire (HSTS) Oblige le navigateur à revenir en HTTPS pour les visites suivantes, ce qui ferme la fenêtre de la toute première requête en clair. |
absent |
| Accès aux capteurs et périphériques (Permissions-Policy) Déclare les capacités (caméra, micro, géolocalisation, capteurs) que la page et les cadres qu’elle intègre ont le droit de demander. |
absent |
Une absence n'est pas une faille : ces en-têtes réduisent les conséquences d'un défaut ailleurs, et ne changent rien à ce que la page envoie aux tiers. Relevé sur la première page du site à avoir abouti.
Fichiers publics pas d'ads.txt
Pas d'ads.txt : le site ne déclare pas de partenaire publicitaire autorisé. C'est le cas ordinaire d'un site qui n'en a pas.
Aucune mesure ici : chaque ligne nomme sa source et sa date et renvoie vers elle — c'est là, et non ici, que se conteste un signalement.
Ce site ne figure dans aucune des listes consultées.
Résolveurs DNS filtrants 0 blocage(s)
Chez un abonné dont le fournisseur d'accès ou l'employeur emploie l'un de ces résolveurs, un domaine bloqué est simplement inaccessible. C'est un fait sur l'accessibilité, pas sur le contenu — et les trois familles ne s'additionnent pas.
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| CleanBrowsing Security | 185.228.168.9 | résolu | — |
| Comodo Secure | 8.26.56.26 | résolu | — |
| OpenDNS | 208.67.222.222 | sans réponse | EREFUSED |
| Quad9 | 9.9.9.9 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard | 94.140.14.14 | résolu | — |
| Résolveur | Adresse | Réponse | Observé |
|---|---|---|---|
| AdGuard Famille | 94.140.14.15 | résolu | — |
| CleanBrowsing Adulte | 185.228.168.10 | résolu | — |
| CleanBrowsing Famille | 185.228.168.168 | résolu | — |
| Cloudflare Famille | 1.1.1.3 | résolu | — |
| OpenDNS Famille | 208.67.222.123 | sans réponse | EREFUSED |
2 résolveur(s) n'ont pas répondu : ni blocage ni autorisation — un silence n'est pas un avis.
Flux de menaces non interrogés
Non interrogés : ces quatre API distantes annonceraient à un tiers quel site
est analysé. Éteintes par défaut, elles s'activent avec THREATS=on
et une clé par source.
Wayback Machine non interrogée
Non interrogée : envoyer l'URL à Internet Archive révèle ce site à un
tiers. Éteint par défaut, activable avec WAYBACK=on.
🛡️ Naviguez mieux
La plupart des 13 traqueur(s) identifié(s) sur ce site sont bloqués par Firefox combiné à l'extension uBlock Origin.